1. Архитектура ядра и мультипровайдерная отказоустойчивость
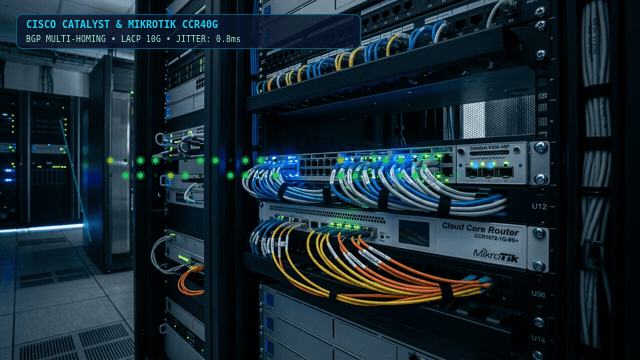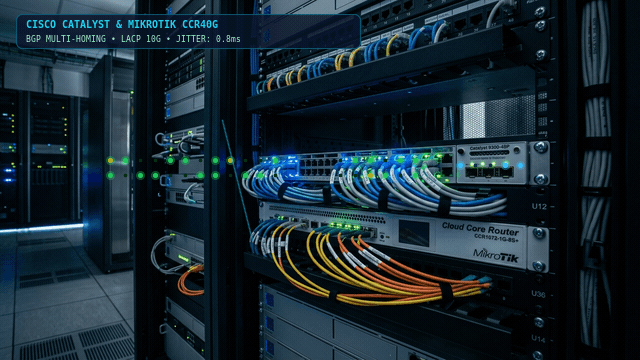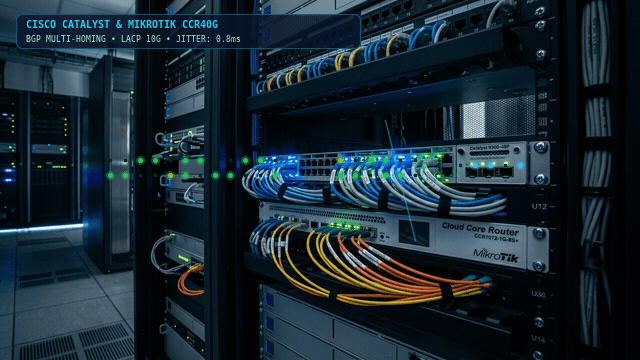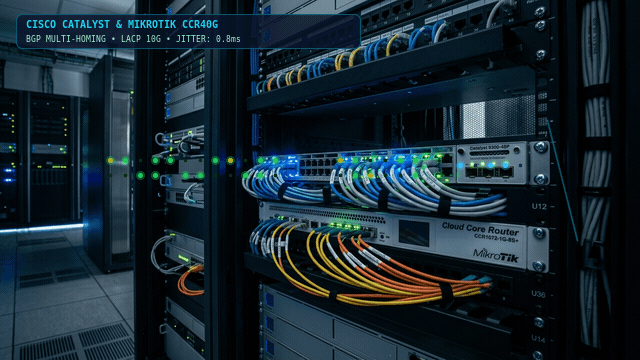
Для исключения единой точки отказа сеть предприятия строится по классической трехуровневой модели (Core, Distribution, Access). В ядре применяются маршрутизаторы MikroTik Cloud Core Router (CCR) и коммутаторы Cisco Catalyst, соединенные резервированными оптическими транками LACP 10G.
- Подключение двух независимых интернет-провайдеров через разные кабельные вводы в здание.
- Протоколы BGP Multihoming и OSPF для мгновенной перемаршрутизации трафика при авариях на магистралях.
- Механизм BFD (Bidirectional Forwarding Detection) фиксирующий падение линка за миллисекунды.
2. Логическая сегментация VLAN и списки контроля доступа (ACL)
Физическая сеть разделена на изолированные виртуальные подсети VLAN (802.1Q). Трафик между пользовательскими рабочими станциями и критическими финансовыми серверами контролируется межсетевыми экранами с проверкой состояний (Stateful Inspection).
3. Беспроводная корпоративная среда Wi-Fi 6
Централизованное управление точками доступа с поддержкой протоколов быстрой аутентификации 802.11r/k/v обеспечивает непрерывность аудио- и видеозвонков сотрудников при перемещении по зданию бизнес-центра.
Инженерные сервисы в данном направлении:
Маршрутизаторы MikroTik CCR & Cisco
Аппаратная маршрутизация ядерной зоны с пропускной способностью 10-40 Gbps и аппаратным шифрованием.
Динамическая маршрутизация OSPF & BGP
Автоматическое переключение между независимыми аплинками за доли секунды без обрыва сессий.
L2/L3 Коммутация и VLAN 802.1Q
Полная изоляция трафика: серверы, бухгалтерия, гостевой Wi-Fi, видеонаблюдение и IP-телефония.
Корпоративный бесшовный Wi-Fi (802.11k/r/v)
Контроллерная сеть точек доступа с автоматическим переключением клиентов без потери звонков.